Dari Chip hingga Software, Trusted Execution Environment Hadirkan Model Keamanan Baru untuk Komputasi Modern

Trusted Execution Environment atau TEE menjadi salah satu pendekatan keamanan yang semakin relevan ketika komputasi modern harus melindungi data tidak hanya saat disimpan dan dikirim, tetapi juga ketika sedang diproses. Dengan memanfaatkan dukungan dari chip, firmware, hingga software, TEE membangun lingkungan eksekusi terisolasi yang membantu menjaga kode dan informasi sensitif. Perkembangan ini menunjukkan bagaimana TEKNOLOGI keamanan bergerak menuju perlindungan yang semakin dekat dengan lapisan hardware.
Trusted Execution Environment Menghubungkan Perlindungan Hardware dan Software
Lingkungan eksekusi tepercaya mampu dikenali sebagai ruang eksekusi yang dibuat lebih terisolasi dibandingkan dengan lingkungan operasi umum. Konsep semacam ini memanfaatkan fitur pada chip serta firmware untuk menyediakan isolasi yang lebih kuat.
Perangkat keras menjadi fondasi awal mengingat pemisahan lingkungan mampu diterapkan lebih dekat di tingkat perangkat keras. Aplikasi lalu berinteraksi dengan lingkungan tersebut guna memproses operasi sensitif. Integrasi tersebut menjadikan TEKNOLOGI TEE menawarkan mekanisme pengamanan yang lebih berlapis pada sistem digital.
TEE Membatasi Akses ke Data yang Sedang Digunakan
Salah satu nilai strategis TEE adalah upaya guna menjaga informasi penting selama sedang diproses. Saat berada pada tahap pemrosesan, data membutuhkan digunakan di dalam sistem, sehingga perlindungan tidak dapat mengandalkan mekanisme saat data tidak aktif.
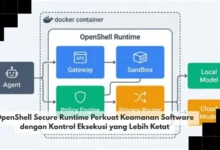
Lingkungan terisolasi mampu berperan dalam membatasi akses melalui komponen lain. Kode yang berada di dalam lingkungan khusus dapat mendapatkan kontrol khusus. Mekanisme tersebut dapat menjadi semakin penting ketika layanan digital menggunakan lebih banyak data bernilai tinggi.
TEE Tidak Hanya Bergantung pada Chip tetapi Juga Lapisan Sistem
Meski hardware merupakan lapisan awal pada lingkungan eksekusi tepercaya, lapisan sistem tetap memiliki fungsi strategis. Komponen sistem dapat membantu konfigurasi lingkungan aman, sedangkan sistem operasi perlu memanfaatkan fitur keamanan melalui antarmuka yang sesuai.
Dalam praktiknya, perlindungan lingkungan eksekusi tidak semata mata bergantung oleh fitur prosesor, tetapi juga oleh cara sistem digunakan. Kekeliruan ketika konfigurasi bisa melemahkan efektivitas yang diberikan. Karena itu, pengembang perlu mengelola seluruh rantai mulai dari hardware hingga software.
Verifikasi Menambah Kepercayaan Sebelum Data Sensitif Diproses
Proses verifikasi menjadi bagian dari mekanisme strategis untuk penggunaan TEE. Dengan proses verifikasi, aplikasi dapat memastikan bahwa TEE berada dalam kondisi yang diharapkan sebelum kemudian kode tertentu diberikan.
Mekanisme semacam ini membantu meningkatkan kepercayaan di antara pemilik data dan perangkat tujuan. Untuk sistem AI, attestation mampu digunakan sebagai mekanisme pendukung agar data tidak begitu saja dijalankan di dalam lingkungan yang belum diverifikasi.
TEE Mendukung Cloud AI dan Komputasi Modern yang Lebih Aman
Transformasi AI menjadikan Trusted Execution Environment semakin dibutuhkan. Workload semakin banyak berjalan di platform cloud, sementara data yang digunakan bisa memiliki data pelanggan. Dalam situasi tersebut, perlindungan melalui TEE mampu menjadi lapisan keamanan tambahan.
Trusted Execution Environment juga menjadi bagian dari komputasi rahasia yang ditujukan pada perlindungan proses komputasi. Namun, TEE tidak dipandang sebagai satu satunya solusi terhadap semua kontrol perlindungan. Manajemen akses, logging, serta praktik keamanan tetap menjadi penting dalam menciptakan sistem yang lebih tangguh.
Kesimpulan Peran TEE dalam Melindungi Sistem Digital
Lingkungan eksekusi tepercaya menghadirkan pendekatan perlindungan yang mengintegrasikan perangkat keras bersama lapisan sistem. Dengan kontrol berbasis hardware, kode bisa diproses pada lingkungan dengan akses terbatas. Kemampuan tersebut menjadikan TEE semakin relevan pada komputasi modern.
Pada akhirnya, keberhasilan TEE bukan sekadar bergantung oleh fitur hardware, tetapi juga oleh attestation, pengelolaan identitas, serta pengawasan yang terstruktur. Ketika seluruh lapisan tersebut dikelola secara konsisten, TEKNOLOGI TEE dapat menjadi komponen utama untuk perlindungan infrastruktur digital. Bagaimana menurut Anda, apakah TEE akan digunakan untuk membangun komputasi yang lebih terpercaya pada era digital berikutnya? Tuliskan pendapat Anda dan simak kemajuan TEKNOLOGI keamanan hardware di masa depan.