Era Baru Keamanan Windows? Execution Containers Hadirkan Lapisan Isolasi untuk Menjalankan Aplikasi
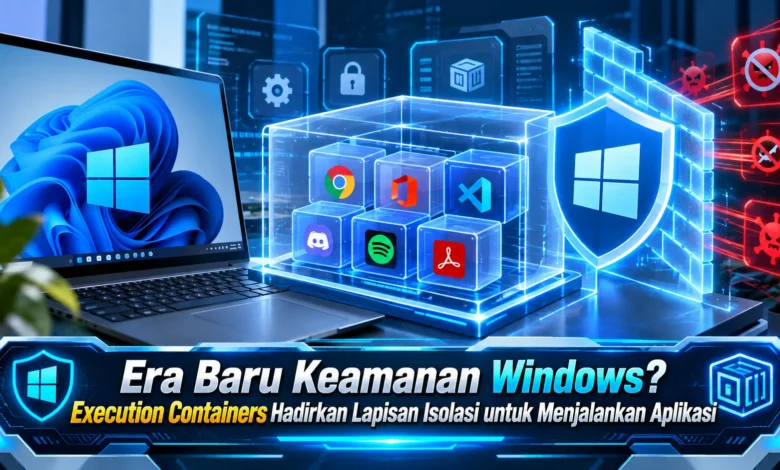
Keamanan sistem operasi terus berkembang seiring aplikasi modern memperoleh kemampuan yang semakin luas dan terhubung dengan banyak layanan. Execution Containers menjadi konsep yang menarik karena menawarkan pendekatan menjalankan aplikasi atau proses di dalam lingkungan yang lebih terisolasi dan terkendali. Bagi pengguna Windows, pendekatan seperti ini berpotensi memberikan perlindungan tambahan sekaligus membantu menjaga stabilitas sistem. Kehadirannya memperlihatkan bagaimana teknologi keamanan tidak hanya mengandalkan pendeteksian ancaman, tetapi juga berusaha membatasi ruang gerak aplikasi sejak proses dijalankan.
Execution Containers Membawa Pendekatan Baru untuk Keamanan Windows
Execution Containers dapat dipahami sebagai lingkungan yang digunakan untuk mengeksekusi aplikasi dengan kontrol yang lebih ketat terhadap sumber daya sistem. Daripada memberikan setiap proses memperoleh akses luas terhadap berbagai bagian Windows, lingkungan terisolasi dapat membantu menentukan sumber daya yang memang diperlukan. Model semacam ini dapat memberikan lapisan perlindungan yang lebih terkendali ketika aplikasi dijalankan.
Dari sudut pandang pengguna, perubahan seperti ini mungkin tidak langsung terlihat. Program dapat tetap digunakan dengan alur penggunaan normal, sementara sistem berpotensi membatasi hubungan aplikasi dengan bagian sensitif. Jika implementasinya berjalan dengan baik, teknologi tersebut bisa memberikan pengalaman komputasi yang semakin terlindungi tanpa mengharuskan pengguna memahami detail teknis.
Pembatasan Proses Bisa Mengurangi Risiko Keamanan
Bagian yang menarik dari pendekatan isolasi adalah fungsinya untuk mengendalikan ruang interaksi suatu aplikasi. Ketika suatu proses hanya memperoleh akses terhadap komponen yang relevan, kemungkinan aplikasi berinteraksi dengan bagian sensitif dapat dikendalikan dengan lebih baik. Pendekatan tersebut dapat menjadi bagian tambahan dalam strategi keamanan Windows.
Lingkungan terkontrol bisa berguna untuk membatasi dampak ketika aplikasi mengalami gangguan. Ketimbang kesalahan menyebar menuju lingkungan yang lebih luas, batas eksekusi dapat membantu mengendalikan sebagian interaksi tersebut. Meskipun tidak membuat sistem sepenuhnya kebal, teknologi isolasi dapat memperkuat pendekatan keamanan berlapis yang relevan dalam komputasi modern.
Pengelolaan Aplikasi Berpotensi Menjadi Lebih Baik
Manfaat lingkungan terisolasi bukan semata mata mengenai pengamanan. Konsistensi pengalaman pengguna bisa menjadi salah satu aspek yang terbantu ketika aplikasi dijalankan dengan lingkungan yang lebih terkontrol. Ketika suatu aplikasi mengalami masalah, isolasi berpotensi berguna untuk mencegah dampaknya meluas secara tidak diperlukan.
Untuk kebutuhan pengguna umum, stabilitas menjadi faktor penting. Kesalahan dari sebuah proses idealnya tidak mudah menimbulkan masalah yang memengaruhi keseluruhan sistem. Bila mekanisme container berhasil menjaga pemisahan secara konsisten, pengguna berpotensi mendapatkan pengalaman Windows yang lebih stabil ketika menjalankan beragam aplikasi.
Pemilik PC Berpotensi Mendapat Keamanan yang Lebih Transparan
Bagian penting dari pengembangan keamanan adalah menemukan titik seimbang antara perlindungan dan pengalaman sehari hari. Mekanisme dengan banyak langkah manual dapat membuat aktivitas terasa lebih sulit. Oleh sebab itu, Execution Containers akan semakin berguna apabila isolasi dapat bekerja tanpa banyak intervensi pada aplikasi yang mendukung mekanisme tersebut.
Bagi pengguna biasa, manfaat terbesar belum tentu hadir sebagai fitur baru yang harus dipelajari secara mendalam. Dalam penerapan ideal, pengguna dapat merasakan sistem yang lebih terkendali dan konsisten sementara Windows mengelola isolasi secara terintegrasi. Konsep perlindungan seperti ini dapat membuat teknologi keamanan semakin ramah bagi pengguna.
Kompatibilitas Performa dan Efisiensi Menjadi Tantangan Berikutnya
Meskipun isolasi menawarkan manfaat, penerapannya harus memperhatikan kompatibilitas aplikasi. Sebagian perangkat lunak mungkin memerlukan akses sistem yang cukup kompleks agar dapat beroperasi secara normal. Apabila aturan isolasi terlalu agresif, aplikasi bisa mendapatkan masalah fungsi atau keterbatasan tertentu.
Performa juga perlu dipertimbangkan karena setiap mekanisme keamanan tambahan dapat menggunakan sumber daya komputasi. Sistem yang dirancang dengan baik perlu mempertahankan keseimbangan antara tingkat isolasi dan kecepatan. Apabila keseimbangan tersebut tercapai, Execution Containers bisa menjadi lapisan keamanan yang relevan tanpa memberikan beban berlebihan.
Penutup
Pendekatan Execution Containers menghadirkan arah baru bagi keamanan Windows dengan menambahkan lingkungan eksekusi terisolasi. Pendekatan tersebut dapat mendukung membatasi akses yang tidak diperlukan, menjaga stabilitas, serta mengendalikan perilaku aplikasi. Jika diterapkan secara matang, manfaatnya bisa muncul tanpa pengguna harus memahami proses teknis yang rumit.
Untuk penggunaan jangka panjang, keberhasilan Execution Containers akan bergantung pada keseimbangan antara keamanan, kompatibilitas, performa, dan pengalaman pengguna. Mekanisme pembatasan aplikasi bisa berfungsi sebagai bagian penting dari cara Windows melindungi sistem pada masa mendatang. Menurut Anda, apakah isolasi aplikasi dapat memberikan perubahan besar? Sampaikan pendapat Anda dan simak perkembangan teknologi keamanan Windows selanjutnya.