Microsoft Execution Containers Jadi Sorotan, Infrastruktur Terisolasi Siapkan Cara Baru Menjalankan AI Agent
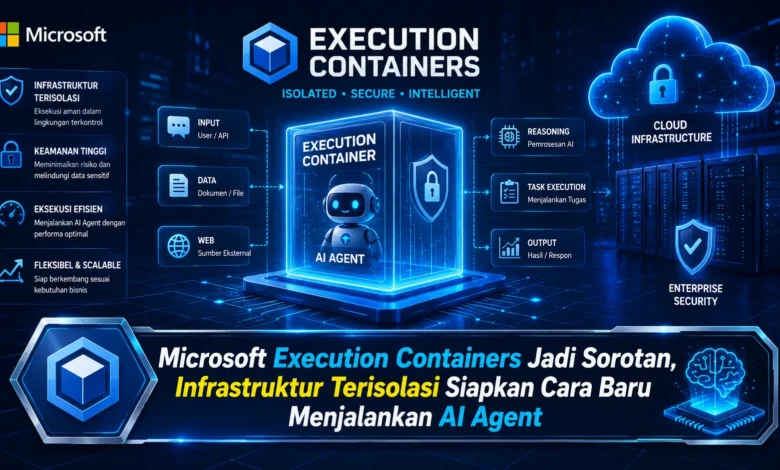
Microsoft Execution Containers mulai menjadi sorotan karena menawarkan pendekatan yang lebih terstruktur untuk menjalankan tugas AI Agent di dalam lingkungan yang terisolasi. Ketika agent semakin sering mengeksekusi kode, memanggil tools, mengakses file, dan menjalankan proses otomatis, kebutuhan terhadap ruang kerja yang aman menjadi semakin penting. Perkembangan ini menunjukkan bagaimana TEKNOLOGI AI tidak hanya berkembang pada kemampuan model, tetapi juga pada infrastruktur yang mengatur bagaimana setiap tindakan dieksekusi dengan lebih terkendali.
Infrastruktur Terpisah Membantu AI Agent Bekerja Lebih Terkontrol
Microsoft Execution Containers dapat dipahami sebagai ruang eksekusi khusus untuk mengeksekusi pekerjaan AI Agent tanpa membuka seluruh lingkungan host. Setiap pekerjaan dapat diproses melalui container khusus sehingga akses dapat dibatasi.
Struktur semacam ini menjadi lebih dibutuhkan ketika AI Agent semakin sering menggunakan tools. Ketika berbagai workflow menggunakan ruang eksekusi tanpa pemisahan, konflik antarproses lebih mudah terjadi. Dengan isolasi yang tepat, TEKNOLOGI ini dapat membantu membatasi dampak eksekusi.
Isolasi Membantu Membatasi Dampak dari Eksekusi AI
Nilai utama dari Execution Containers adalah pembatasan ruang kerja agent. Ketika AI Agent menjalankan skrip, proses tersebut dapat ditempatkan dalam ruang yang memiliki batas dengan kapasitas serta izin yang telah ditentukan.
Ketika eksekusi tidak berjalan sesuai rencana, dampaknya dapat lebih mudah dibatasi. Model isolasi tersebut juga membuat setiap agent lebih independen sehingga beberapa tugas dapat berjalan secara bersamaan. Cara kerja tersebut membuat TEKNOLOGI AI lebih siap digunakan pada automasi yang kompleks.
Permission dan Resource Bisa Dibatasi Sesuai Kebutuhan Agent
Selain menyediakan isolasi, Execution Containers juga dapat mendukung kontrol akses yang boleh digunakan oleh agent. Sebuah AI Agent mungkin hanya menggunakan beberapa fungsi spesifik sehingga akses tambahan dapat ditutup.
Model pengaturan tersebut membantu mengurangi permission yang tidak dibutuhkan. Apabila workflow hanya perlu menganalisis file, maka permission tambahan tidak perlu dibuka. Kontrol semacam ini dapat membuat penggunaan TEKNOLOGI AI lebih terkendali tanpa membuat proses menjadi terlalu rumit.
Lingkungan Terisolasi Membantu Banyak Tugas Berjalan Lebih Rapi
Automasi berbasis AI sering menjalankan beberapa tugas berurutan. Agent dapat mengambil informasi, kemudian menentukan langkah, mengeksekusi kode, lalu menghasilkan output. Lingkungan terisolasi dapat digunakan untuk menangani bagian tertentu dari workflow.
Sebagai contoh, agent yang perlu mengolah file dapat menjalankan proses pada lingkungan sementara. Ketika hasil sudah diperoleh, lingkungan tersebut dapat dilepaskan sehingga kapasitas dapat tersedia untuk proses berikutnya. Pendekatan tersebut dapat membuat workflow lebih terorganisasi.
Observabilitas Menjadi Fondasi Penting Infrastruktur AI
Ketika AI Agent semakin aktif, monitoring dan logging menjadi bagian utama. Masing masing sesi sebaiknya dapat dipantau secara terstruktur, termasuk tool yang digunakan, status eksekusi, serta perubahan kondisi selama pekerjaan berlangsung.
Melalui penggunaan container yang berbeda, aktivitas dapat ditelusuri berdasarkan tugas. Ketika hasil tidak sesuai harapan, tim dapat memeriksa sesi tertentu tanpa kesulitan membedakan sumber masalah. Pencatatan yang terstruktur membuat TEKNOLOGI AI lebih mudah diaudit.
Kesimpulan Infrastruktur Terisolasi Membantu AI Agent Bekerja Lebih Aman
Konsep infrastruktur terisolasi menggambarkan bahwa perkembangan agentic AI harus diimbangi kontrol yang matang. Isolasi proses, pengaturan akses, serta observabilitas aktivitas dapat mengurangi dampak dari kesalahan eksekusi.
Seiring perkembangan TEKNOLOGI, Execution Containers berpotensi menjadi bagian penting dari arsitektur agentic. Aktivitas agent yang semakin mandiri membutuhkan infrastruktur yang aman dan fleksibel. Bagaimana menurut Anda, apakah Microsoft Execution Containers mampu membuat workflow agentic menjadi lebih aman dan terkontrol? Berikan opini Anda mengenai masa depan Execution Containers.