Era Baru Keamanan Windows? Execution Containers Hadirkan Lapisan Isolasi untuk Menjalankan Aplikasi
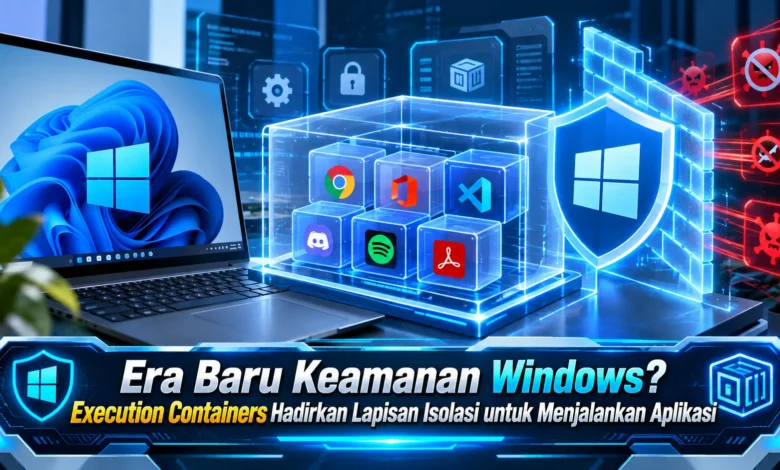
Keamanan sistem operasi terus berkembang seiring aplikasi modern memperoleh kemampuan yang semakin luas dan terhubung dengan banyak layanan. Execution Containers menjadi konsep yang menarik karena menawarkan pendekatan menjalankan aplikasi atau proses di dalam lingkungan yang lebih terisolasi dan terkendali. Bagi pengguna Windows, pendekatan seperti ini berpotensi memberikan perlindungan tambahan sekaligus membantu menjaga stabilitas sistem. Kehadirannya memperlihatkan bagaimana teknologi keamanan tidak hanya mengandalkan pendeteksian ancaman, tetapi juga berusaha membatasi ruang gerak aplikasi sejak proses dijalankan.
Teknologi Execution Containers Menawarkan Lapisan Isolasi bagi Aplikasi Windows
Pendekatan Execution Containers dapat dipahami sebagai mekanisme untuk menjalankan aplikasi dengan isolasi yang lebih terstruktur terhadap sumber daya sistem. Alih alih membiarkan setiap proses memperoleh hubungan langsung terhadap berbagai bagian Windows, lingkungan terisolasi dapat membantu menentukan sumber daya yang benar benar dibutuhkan. Strategi seperti ini dapat menghadirkan lapisan perlindungan yang lebih terarah ketika aplikasi dijalankan.
Bagi pengguna, perubahan seperti ini bisa bekerja tanpa terlihat secara langsung. Perangkat lunak masih bisa digunakan dengan pengalaman yang biasa, sementara sistem dapat mengatur hubungan aplikasi dengan sumber daya tertentu. Jika implementasinya berjalan dengan baik, teknologi tersebut dapat membantu menciptakan pengalaman komputasi yang lebih terkontrol tanpa menambah banyak kerumitan bagi pengguna.
Lingkungan Terpisah Berpotensi Mengurangi Risiko Keamanan
Bagian yang menarik dari pendekatan isolasi adalah potensinya dalam mengurangi ruang interaksi suatu aplikasi. Jika perangkat lunak hanya memperoleh akses terhadap bagian sistem yang dibutuhkan, kemungkinan aplikasi mengakses komponen yang tidak diperlukan dapat dikendalikan dengan lebih baik. Model pembatasan tersebut dapat menjadi bagian tambahan dalam pengamanan lingkungan komputasi.
Pemisahan proses berpotensi mendukung membatasi dampak ketika perangkat lunak menunjukkan perilaku tidak normal. Ketimbang kesalahan menyebar menuju lingkungan yang lebih luas, batas eksekusi berpotensi menahan sebagian interaksi tersebut. Meski bukan jaminan keamanan mutlak, teknologi isolasi bisa menjadi bagian dari pendekatan keamanan berlapis yang relevan dalam komputasi modern.
Pengelolaan Aplikasi Berpotensi Menjadi Lebih Baik
Nilai dari pemisahan proses bukan semata mata mengenai pengamanan. Keandalan Windows dapat menjadi salah satu aspek yang terbantu ketika aplikasi dijalankan dengan pemisahan proses yang lebih baik. Jika proses tertentu mengalami gangguan, isolasi bisa berperan dalam mencegah dampaknya memengaruhi terlalu banyak komponen.
Untuk kebutuhan pengguna umum, stabilitas sangat memengaruhi kenyamanan. Masalah pada perangkat lunak tertentu idealnya tidak mudah menimbulkan masalah yang mengganggu aktivitas lainnya. Apabila teknologi isolasi dapat menjaga pemisahan secara efektif, pengguna dapat menikmati pengalaman Windows yang lebih stabil ketika menjalankan banyak perangkat lunak.
Pemilik PC Berpotensi Mendapat Keamanan yang Lebih Transparan
Tantangan dalam menghadirkan perlindungan sistem adalah menemukan titik seimbang antara perlindungan dan kenyamanan pengguna. Sistem yang terlalu rumit dapat membingungkan pengguna. Oleh sebab itu, Execution Containers akan memberikan manfaat lebih besar ketika isolasi dapat diterapkan secara transparan pada aplikasi yang membutuhkannya.
Bagi pengguna biasa, manfaat terbesar belum tentu hadir sebagai fitur baru yang harus diaktifkan terus menerus. Justru, pengguna bisa mendapatkan sistem yang semakin terlindungi sementara Windows mengelola isolasi secara lebih sederhana. Model keamanan tersebut dapat membuat teknologi keamanan semakin ramah bagi pengguna.
Keseimbangan Keamanan dan Performa Menjadi Tantangan Berikutnya
Meskipun isolasi menawarkan manfaat, penerapannya tetap membutuhkan perhatian terhadap kompatibilitas aplikasi. Sebagian perangkat lunak mungkin membutuhkan akses sistem yang cukup kompleks agar dapat menjalankan seluruh fungsinya. Ketika akses sistem dibatasi secara berlebihan, aplikasi berpotensi menghadapi masalah fungsi atau gangguan penggunaan.
Kinerja sistem sebaiknya turut dipertimbangkan karena setiap mekanisme keamanan tambahan dapat menggunakan sumber daya komputasi. Implementasi yang matang perlu menjaga keseimbangan antara perlindungan dan performa. Apabila keseimbangan tersebut tercapai, Execution Containers berpotensi berkembang sebagai lapisan keamanan yang relevan tanpa membuat sistem terasa berat.
Rangkuman Akhir
Teknologi Execution Containers menawarkan arah baru bagi keamanan Windows dengan membatasi interaksi aplikasi dengan sistem. Pendekatan tersebut berpotensi membantu membatasi akses yang tidak diperlukan, menjaga stabilitas, serta memperkuat perlindungan sistem. Jika diterapkan secara matang, manfaatnya bisa muncul tanpa pengguna harus memahami proses teknis yang rumit.
Untuk penggunaan jangka panjang, keberhasilan Execution Containers akan bergantung pada keseimbangan antara keamanan, kompatibilitas, performa, dan pengalaman pengguna. Pendekatan keamanan berbasis container bisa berfungsi sebagai bagian penting dari cara Windows mengelola aplikasi pada masa mendatang. Bagaimana menurut Anda, apakah isolasi aplikasi dapat memberikan perubahan besar? Tuliskan pendapat Anda dan simak perkembangan teknologi keamanan Windows selanjutnya.