Agent Governance Runtime Buka Standar Baru Keamanan dan Audit untuk Sistem AI Otonom
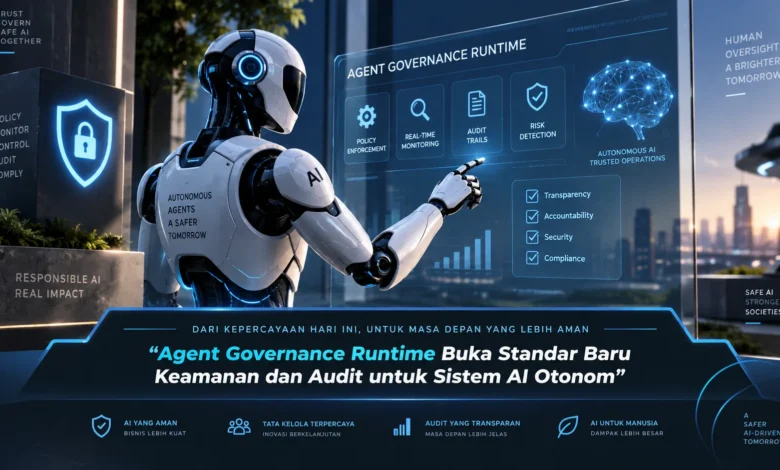
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Runtime Governance Membuka Lapisan Kontrol Baru untuk AI Otonom
Agent Governance Runtime menghadirkan pendekatan pengawasan yang bekerja ketika AI agent sedang menjalankan tugas. Jika governance tradisional banyak mengandalkan aturan yang ditentukan sebelum sistem digunakan, kontrol runtime memungkinkan setiap operasi dievaluasi berdasarkan kondisi aktual.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. AI dapat mengakses data, menentukan tool yang diperlukan, lalu melanjutkan workflow secara otomatis. Dengan pengawasan runtime, TEKNOLOGI AI otonom dapat memperoleh ruang kerja yang fleksibel tanpa kehilangan kontrol.
Sistem AI Otonom Membutuhkan Keamanan yang Mengikuti Eksekusi
Sistem AI yang semakin mandiri membutuhkan kontrol keamanan yang dapat mengikuti perubahan konteks. Sebuah workflow dapat berubah ketika agent menerima informasi baru. Karena itu, setiap tindakan penting perlu dievaluasi berdasarkan kondisi ketika operasi diminta.
Lapisan policy dapat memeriksa siapa yang bertindak, resource yang dituju, dan tindakan yang hendak dilakukan. Jika aktivitas memenuhi aturan yang telah ditentukan, eksekusi dapat diteruskan. Sebaliknya, jika operasi membutuhkan privilege yang tidak tersedia, sistem dapat memblokir eksekusi.
Permission Minimum Menjadi Fondasi Keamanan Runtime
Prinsip least privilege menjadi bagian penting dalam membangun Agent Governance Runtime yang aman. Agent yang hanya membutuhkan akses membaca tidak perlu memiliki kemampuan mengubah atau menghapus data. Melalui strategi tersebut, ruang gerak agent menjadi lebih terkendali.
Hak akses dapat diberikan secara dinamis hanya ketika tugas membutuhkannya. Setelah operasi selesai, permission tambahan dapat dinonaktifkan. Strategi permission sementara membantu mengurangi privilege yang terus terbuka tanpa alasan. Dalam arsitektur TEKNOLOGI AI modern, hak akses dinamis dapat memperkuat pengawasan pada level eksekusi.
Audit Trail Membuat Setiap Tindakan AI Bisa Ditelusuri
Audit trail memiliki peran besar ketika agent dapat mengambil keputusan dan mengeksekusi operasi. Aktivitas seperti pemanggilan API, penggunaan data, serta perubahan hak dapat direkam. Rekaman runtime tersebut memberikan informasi yang lebih jelas mengenai perjalanan eksekusi AI.
Audit yang baik tidak hanya mencatat hasil akhir tetapi juga konteks di balik sebuah tindakan. Identitas agent, waktu eksekusi, policy yang diterapkan, tool, target resource, dan hasil pemeriksaan dapat membantu proses investigasi dan evaluasi. Melalui pendekatan tersebut, audit AI dapat menjadi lebih transparan dan terukur.
Pemantauan Langsung Membantu Mengenali Penyimpangan Agent
Monitoring memberikan visibilitas terhadap bagaimana agent menggunakan permission, tool, dan resource. Platform dapat memonitor penggunaan tool, akses data, keputusan policy, dan berbagai kejadian penting. Informasi tersebut dapat memberikan sinyal ketika agent mulai bergerak di luar pola yang diharapkan.
Jika agent berulang kali mencoba mengakses resource yang tidak relevan, sistem dapat memberikan peringatan untuk pemeriksaan lebih lanjut. Pemantauan yang bekerja bersama governance engine membuat pengawasan tidak berhenti pada pencatatan. Model pengawasan seperti ini dapat meningkatkan keamanan TEKNOLOGI AI otonom.
Runtime Governance Menempatkan Manusia pada Titik Kritis
Sistem agentic tetap dapat melibatkan manusia pada operasi yang memiliki dampak besar. Aktivitas rutin dapat memperoleh tingkat otonomi yang lebih tinggi, sedangkan aktivitas dengan risiko tinggi dapat diarahkan menuju proses konfirmasi.
AI dapat memproses informasi tanpa intervensi tetapi harus meminta konfirmasi sebelum menjalankan perubahan penting. Operasi finansial, modifikasi hak akses, penghapusan resource, atau pemindahan informasi penting dapat ditempatkan di belakang lapisan approval. Strategi berbasis tingkat risiko tersebut membantu menyeimbangkan kecepatan otomatisasi dengan kontrol manusia.
Agent Governance Runtime Bisa Membentuk Standar Baru AI Otonom
Ketika AI otonom digunakan pada lebih banyak proses organisasi membutuhkan mekanisme pengawasan yang dapat diterapkan secara konsisten. Pengelolaan AI perlu melampaui aturan yang hanya tersimpan sebagai konfigurasi. Kebijakan perlu dapat diterjemahkan menjadi permission, pemeriksaan runtime, logging, dan keputusan yang dapat diaudit.
Integrasi policy enforcement, least privilege, audit trail, observability, dan human approval dapat membentuk fondasi governance yang lebih menyeluruh. Pada masa depan TEKNOLOGI sistem otonom, auditabilitas dan keamanan dapat menjadi faktor utama dalam penggunaan AI berskala besar.
Rangkuman Akhir
Agent Governance Runtime menghadirkan fondasi yang lebih aktif untuk keamanan dan audit pada agentic AI. Dengan menggabungkan policy enforcement, least privilege, permission dinamis, audit trail, observability, dan human approval, sistem agentic dapat memperoleh fleksibilitas sambil mempertahankan pengawasan yang jelas. Dalam perkembangan TEKNOLOGI AI, keamanan dan kemampuan audit berpotensi menjadi bagian penting dari standar pengembangan berikutnya. Anda dapat ikut berdiskusi mengenai masa depan governance pada agentic AI agar pembahasan mengenai audit TEKNOLOGI AI semakin luas.


