NVIDIA OpenShell dan Masa Depan Agentic AI, Saat Eksekusi Agent Dibuat Lebih Terisolasi dan Terkontrol
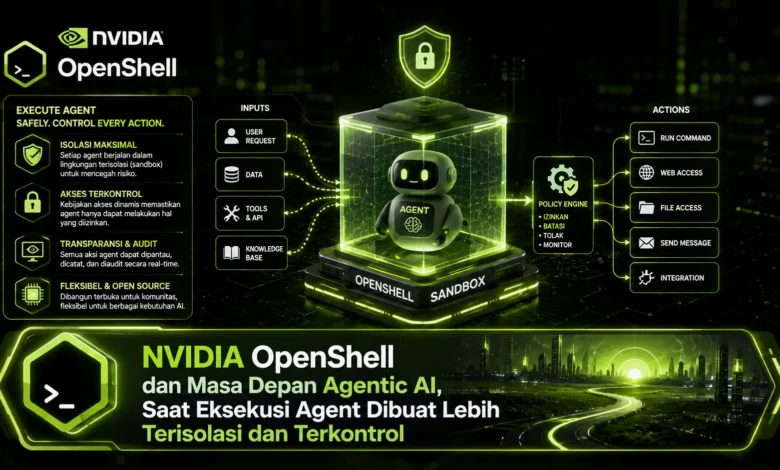
Agentic AI membawa perubahan besar karena sistem kecerdasan buatan tidak lagi sekadar menghasilkan teks, tetapi mulai mampu menggunakan tools, mengakses file, menjalankan proses, dan berinteraksi dengan berbagai layanan untuk menyelesaikan tugas. Kemampuan tersebut sekaligus menghadirkan kebutuhan keamanan yang lebih kompleks ketika agent memperoleh akses ke lingkungan komputasi. NVIDIA OpenShell hadir dengan pendekatan runtime open source yang menempatkan eksekusi agent dalam lingkungan lebih terisolasi dan terkontrol. Perkembangan ini memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan batas keamanan yang diterapkan langsung pada tingkat runtime, bukan hanya melalui instruksi kepada model.
Perkembangan AI Agent Membawa Tantangan Baru pada Keamanan Runtime
AI agent modern dapat menjalankan aktivitas yang semakin kompleks dibandingkan chatbot konvensional. Agent dapat menggunakan tools, mengakses informasi pada filesystem, serta menggunakan jaringan untuk mengakses layanan untuk mengeksekusi workflow yang terdiri dari banyak tahapan. Kemampuan tersebut membuat batas keamanan menjadi semakin penting.
Instruksi pada model memang dapat memberikan pedoman kepada agent, tetapi prompt tidak menggantikan enforcement pada sistem. Ketika AI memiliki akses nyata terhadap komputer, TEKNOLOGI keamanan perlu memberikan batas di luar keputusan model. Pendekatan tersebut menjadi fondasi penting untuk autonomous agent.
NVIDIA OpenShell Menempatkan Agent dalam Sandbox yang Terisolasi
NVIDIA OpenShell membawa pendekatan yang menempatkan workload agent dalam sandbox. Ruang kerja tersebut membantu mengurangi akses langsung terhadap sistem utama, sehingga resource dapat diberikan berdasarkan kebutuhan.
Sebagai contoh, jika agent hanya perlu menggunakan data pada lokasi tertentu, maka izin menuju lokasi lain dapat ditutup. Konsep tersebut dapat diperluas menuju aktivitas runtime lain. Menggunakan sandbox terkontrol, apabila agent menghasilkan perilaku yang tidak diharapkan, lingkungan TEKNOLOGI dapat mempertahankan batas yang telah ditentukan.
Kontrol Akses OpenShell Dapat Disesuaikan dengan Kebutuhan Workflow
Izin yang dibutuhkan sistem agentic dapat menyesuaikan tugas yang sedang dijalankan. Dalam kondisi tertentu AI mungkin cukup menggunakan direktori tertentu, sedangkan untuk proses berikutnya agent dapat perlu berkomunikasi dengan endpoint eksternal. Memberikan seluruh izin sejak awal dapat menciptakan ruang akses yang tidak diperlukan.
Aturan akses pada lingkungan eksekusi dapat mengatur resource berdasarkan kebutuhan. Saat workflow memasuki tahapan baru, policy dapat disesuaikan sehingga akses tetap mengikuti kebutuhan operasional. Strategi seperti ini membantu mempertahankan kemampuan agent tanpa membuka akses berlebihan, yang semakin penting bagi TEKNOLOGI agentic AI.
Batas Teknis Membantu Menjaga Eksekusi Agent Tetap Sesuai Kebijakan
Filesystem, koneksi jaringan keluar, dan eksekusi proses merupakan resource utama dalam pengelolaan autonomous system. Apabila agent memperoleh izin yang terlalu luas, sistem dapat menggunakan koneksi yang tidak relevan. Oleh sebab tersebut, pembatasan sebaiknya ditegakkan pada runtime.
Pendekatan runtime OpenShell memungkinkan akses agent dikontrol melalui aturan runtime. Kemampuan membaca dan menulis file dapat dikelola sesuai izin, sedangkan komunikasi jaringan dapat dibatasi sesuai kebutuhan workflow. Pengelolaan aktivitas eksekusi turut menambah lapisan perlindungan. Kombinasi tersebut membuat TEKNOLOGI agentic AI memiliki batas teknis yang lebih nyata.
Agent AI Membutuhkan Pengelolaan Credential yang Lebih Terkontrol
Sistem agentic yang berinteraksi dengan aplikasi lain sering menggunakan informasi akses agar bisa menjalankan integrasi. Credential tersebut menjadi bagian yang sensitif karena agent sebaiknya tidak memperoleh rahasia di luar kebutuhannya. Pendekatan runtime dapat menyesuaikan izin dengan tugas agent.
Kemampuan audit juga menjadi bagian yang relevan ketika AI bekerja semakin mandiri. Administrator perlu memiliki gambaran mengenai aktivitas runtime. Dengan kombinasi kontrol dan observabilitas, proses investigasi menjadi lebih terstruktur, sehingga pengembangan agentic AI dapat dilakukan secara lebih terukur.
Kesimpulan, OpenShell Menunjukkan Arah Baru Keamanan Agentic AI
NVIDIA OpenShell menunjukkan bahwa perkembangan autonomous agent perlu berjalan bersama peningkatan keamanan. Ruang eksekusi terkontrol, kebijakan runtime, pengelolaan aktivitas eksekusi, serta pengamanan credential dapat memberikan batas teknis di luar instruksi model.
Dalam perkembangan berikutnya, ketika TEKNOLOGI AI agent menangani workflow yang lebih kompleks, kebutuhan terhadap kontrol eksekusi kemungkinan semakin meningkat. Menurut Anda, apakah sandbox dan kebijakan runtime akan menjadi kebutuhan utama dalam implementasi AI agent? Berikan perspektif Anda mengenai keamanan autonomous agent dan terus pantau perkembangan TEKNOLOGI terbaru untuk mengikuti evolusi infrastruktur agentic AI.


