Cara Mengamankan AI Agent Permissions dengan RBAC, Audit Log, dan Persetujuan Berlapis
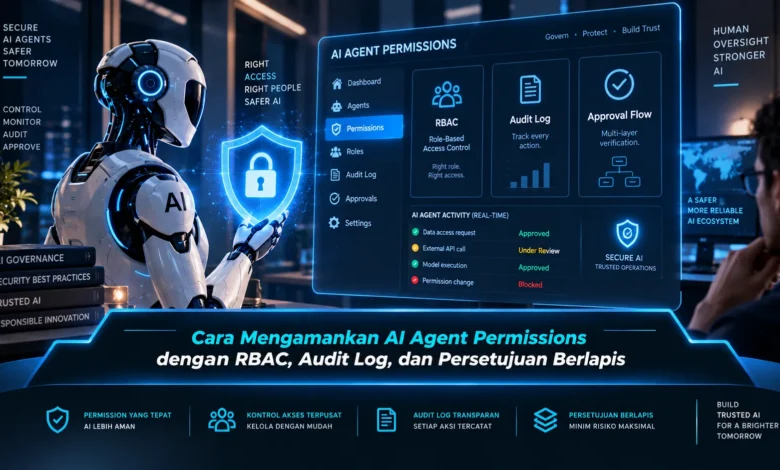
AI agent semakin banyak digunakan untuk membaca data, menjalankan tool, menghubungkan aplikasi, serta menyelesaikan tugas secara otomatis. Kemampuan tersebut memang dapat meningkatkan efisiensi, tetapi permission yang terlalu luas juga dapat membuka risiko jika agent menjalankan tindakan di luar kewenangannya. Karena itu, penerapan RBAC, audit log, dan persetujuan berlapis menjadi bagian penting dalam menjaga keamanan TEKNOLOGI AI agar setiap tindakan tetap terkontrol dan dapat dipertanggungjawabkan.
RBAC Membatasi Permission Berdasarkan Peran Agent
RBAC memungkinkan permission diberikan berdasarkan peran yang sudah ditentukan. Agent yang bertugas membaca laporan dapat ditempatkan pada role dengan akses read only. Sementara itu, agent yang menangani proses administratif dapat memiliki hak berbeda.
Struktur role membuat pengelolaan permission lebih konsisten dibandingkan memberikan akses satu per satu. Hak terhadap resource dapat dipetakan berdasarkan kategori pekerjaan. Dalam pengembangan TEKNOLOGI agentic AI, struktur permission yang jelas dapat memperkecil risiko tindakan di luar tugas.
Least Privilege Menjaga Setiap Role Tetap Aman
RBAC akan menjadi lebih efektif jika dipadukan dengan prinsip least privilege. AI tidak seharusnya menerima semua hak hanya karena memiliki role tertentu. Ketika agent tidak membutuhkan perubahan terhadap data, hak write atau delete sebaiknya tidak diberikan.
Pembatasan hak sebaiknya tidak hanya berlaku pada akun tetapi juga setiap tool yang terhubung. Sistem dapat menentukan daftar fungsi yang memang dibutuhkan untuk menyelesaikan tugas. Dengan pendekatan tersebut, ruang gerak agent dapat tetap sesuai fungsi.
Jejak Aktivitas Membuat Tindakan Agent Lebih Mudah Ditelusuri
Audit log berfungsi sebagai catatan mengenai tindakan yang dilakukan agent selama sistem berjalan. Audit trail dapat menyimpan data mengenai tool call, target akses, waktu eksekusi, serta status aktivitas. Jejak aktivitas tersebut memberikan informasi penting ketika terjadi aktivitas yang tidak sesuai.
Pencatatan yang konsisten memungkinkan tim keamanan mengenali perubahan pola perilaku. Jika agent mencoba memperoleh permission yang berbeda dari pola normal, tim dapat melakukan pemeriksaan lebih cepat. Pada sistem TEKNOLOGI agentic, audit log menjadi bagian penting dari transparansi dan akuntabilitas.
Persetujuan Berlapis Melindungi Aksi dengan Risiko Tinggi
Tidak semua tindakan agent memiliki tingkat risiko yang sama. Aktivitas rutin dapat diproses langsung sesuai role yang tersedia. Namun, operasi yang berdampak besar perlu melewati proses approval.
Approval dapat dibuat bertingkat sesuai dampak dari suatu operasi. Perubahan kecil mungkin hanya membutuhkan satu approval. Sementara itu, aktivitas kritis dapat membutuhkan persetujuan administrator dan pemilik data. Strategi ini membantu mencegah keputusan tunggal menghasilkan dampak yang tidak diinginkan.
Policy Enforcement Membantu Menjaga Agent Tetap dalam Batas
RBAC menentukan role dan permission dasar sedangkan policy engine dapat memeriksa apakah tindakan masih sesuai dengan konteks aktual. Validasi runtime dapat memeriksa role agent, permission, konteks tugas, serta tingkat sensitivitas operasi. Jika seluruh syarat terpenuhi, agent dapat meneruskan tugas.
Permintaan dapat ditolak ketika syarat policy belum terpenuhi. Sistem dapat mengeskalasi tindakan menuju tahap persetujuan berikutnya. Pendekatan runtime tersebut membuat pengawasan dapat mengikuti kondisi aktual setiap tugas.
Monitoring dan Review Berkala Menjaga Permission Tetap Relevan
Hak agent dapat berubah seiring perubahan workflow dan kebutuhan organisasi. Karena itu review berkala perlu dilakukan terhadap role, permission, tool, dan resource yang digunakan. Permission yang tidak lagi digunakan dapat dicabut.
Data audit dapat membantu menunjukkan apakah sebuah role memiliki hak yang terlalu luas. Ketika sebuah resource tidak pernah diakses dalam workflow normal, hak tersebut dapat dipertimbangkan untuk dihapus. Dalam praktik TEKNOLOGI AI yang matang, review berkala membuat permission tetap mengikuti kebutuhan aktual.
Penutup
Cara mengamankan AI Agent Permissions dengan RBAC, audit log, dan persetujuan berlapis membutuhkan pendekatan yang saling terhubung. Dengan menggabungkan role based access control, permission minimum, logging, validasi runtime, dan approval, otomatisasi dapat berjalan dengan fleksibel sambil mempertahankan kontrol keamanan. Dalam pertumbuhan TEKNOLOGI AI otonom, kontrol akses yang matang dapat membantu meningkatkan kepercayaan terhadap AI. Sampaikan pengalaman Anda dalam mengatur permission pada sistem AI agar wawasan mengenai tata kelola AI semakin berkembang.